网络安全态势感知与威胁情报技术 数据技术研究综述
随着网络攻击日益复杂化、组织化,传统的防御手段已难以应对高级持续性威胁(APT)、零日漏洞和内部威胁。网络安全态势感知(Cybersecurity Situational Awareness,CSA)与威胁情报(Threat Intelligence,TI)技术成为主动防御的核心。本文从数据技术研究的角度,解析态势感知与威胁情报的技术架构、数据流程、关键数据技术及融合应用,为相关研究与实践提供参考。
一、网络安全态势感知与威胁情报概述
1.1 网络安全态势感知
态势感知源于Endsley的模型,包含感知、理解、预测三个层次。网络安全态势感知通过采集网络中的多源异构数据(流量、日志、资产、漏洞、威胁情报等),理解当前安全状态,并预测未来趋势,最终以可视化形式呈现,辅助决策。
1.2 威胁情报
威胁情报是关于现有或潜在威胁的、经过分析处理的、可指导行动的知识。按层次分为:战略情报、运营情报、战术情报和技术情报。威胁情报通常以STIX/TAXII等标准格式交换,包含指标(IOC)、 TTPs(战术、技术和程序)、攻击者画像等。
1.3 两者关系
威胁情报是态势感知的重要输入,为态势理解提供上下文(如IP信誉、恶意域名、攻击组织);态势感知则为威胁情报的生产与消费提供场景验证和反馈闭环。二者结合可实现从“看见”到“看懂”再到“预测”的跃升。
二、技术架构与数据流程
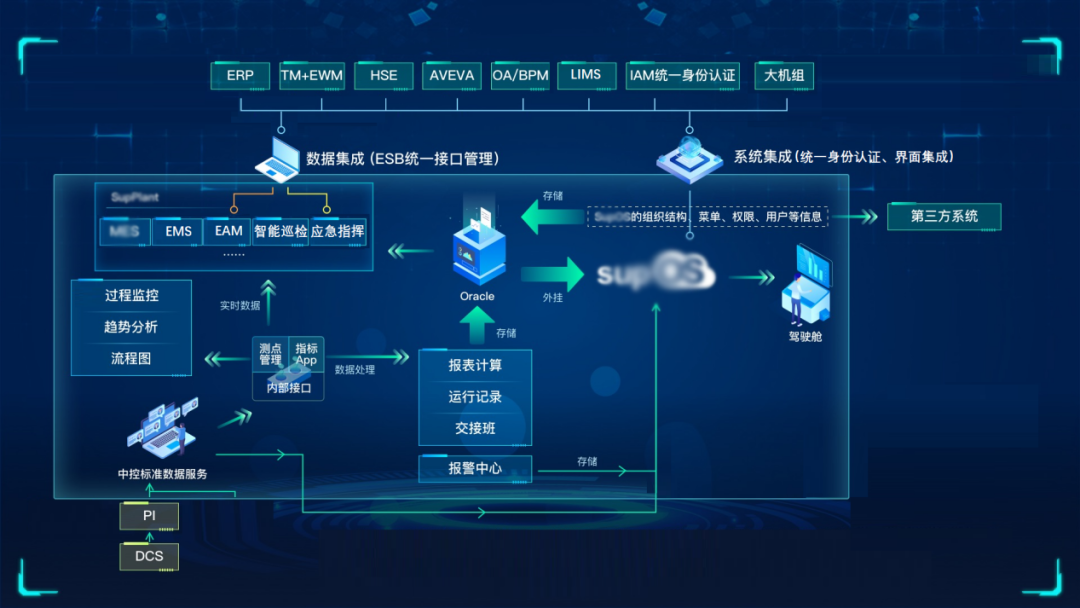
典型的态势感知与威胁情报系统架构分为四层:
- 数据采集层:通过传感器(NetFlow、日志代理、端点EDR、蜜罐、沙箱)采集原始数据。
- 数据预处理与存储层:进行数据清洗、归一化、富化,并存储于数据湖、时序数据库、图数据库。
- 分析引擎层:包括流处理、批处理、机器学习、关联分析、威胁情报匹配。
- 态势呈现与交互层:提供可视化大屏、攻击链视图、告警管理、情报查询。
数据流程可概括为:采集→预处理→存储→分析→情报生成→态势评估→可视化→反馈。其中,数据技术贯穿全流程。
三、关键数据技术研究
3.1 多源异构数据采集与融合
数据源包括网络流量(PCAP、NetFlow)、系统日志(Syslog、Windows Event)、安全设备告警、资产信息、漏洞数据、公开威胁情报源(MISP、AlienVault OTX)等。采集技术涉及分布式消息队列(Kafka)、日志采集(Filebeat、Fluentd)。数据融合需解决实体对齐(如IP、域名、哈希)、时间对齐和语义统一(使用CybOX/STIX)。
3.2 数据预处理与标准化
包括数据清洗(去重、去噪)、字段提取、格式转换(如将日志转为JSON)、归一化(时间戳、IP格式)、富化(通过威胁情报库打标签)。标准化格式推荐使用ECS(Elastic Common Schema)或OCSF(开放网络安全架构框架)。
3.3 存储与管理技术
- 关系型数据库:用于资产、漏洞等结构化数据。
- NoSQL数据库:如MongoDB存储原始日志,HBase存储海量流量记录。
- 时序数据库:InfluxDB、TimescaleDB用于存储指标和告警趋势。
- 图数据库:Neo4j、JanusGraph用于存储实体关系(如IP-域名-样本),支持关联分析和攻击路径溯源。
- 数据湖:存储原始和加工数据,支持批流一体。
3.4 大数据分析技术
- 批处理:Spark、MapReduce用于历史数据分析、全量情报匹配。
- 流处理:Flink、Storm用于实时流量分析、实时告警。
- 交互式查询:Presto、ClickHouse用于快速检索。
- 关联规则挖掘:Apriori、FP-Growth用于发现告警间的关联。
3.5 机器学习与深度学习
- 监督学习:分类算法(随机森林、SVM、XGBoost)用于恶意流量检测、URL分类。
- 无监督学习:聚类(DBSCAN、K-means)用于异常检测、未知威胁发现。
- 深度学习:CNN、RNN、LSTM、Transformer用于恶意代码检测、日志异常检测、域名生成算法(DGA)识别。
- 图神经网络:用于威胁图谱分析、攻击团伙发现。
- 强化学习:用于自动响应决策。
3.6 威胁情报处理与共享
- 情报采集:爬虫、订阅feed、API对接。
- 情报标准化:STIX 2.1表示威胁信息,TAXII 2.1用于传输。
- 情报分析:IOC提取、同源分析、攻击组织归因。
- 情报共享:基于区块链的可信共享、隐私保护(同态加密、联邦学习)。
3.7 可视化与交互
利用ECharts、D3.js、Three.js等实现攻击态势地图、攻击链桑基图、热力图、力导向图等。交互设计需考虑钻取、过滤、联动,以提升分析效率。
四、攻击链映射与智能分析
将多源数据与威胁情报映射到攻击链(如Lockheed Martin Kill Chain、MITRE ATT&CK),可清晰展现攻击阶段。数据技术在此过程中实现:
- TTPs匹配:将检测规则、行为特征与ATT&CK技术ID关联。
- 攻击路径还原:基于图数据库的多跳查询,溯源攻击路径。
- 意图推理:结合上下文和情报,预测攻击者下一步目标。
五、标准化与合规
相关标准包括:
- STIX/TAXII:威胁情报表达与交换。
- MITRE ATT&CK:对抗战术与技术知识库。
- NIST CSF:网络安全框架。
- 等保2.0:国内等级保护要求。
- GDPR:数据隐私保护。
数据技术需支持标准格式的解析、生成与映射,并满足合规审计要求(如日志留存6个月)。
六、挑战与未来方向
6.1 当前挑战
- 数据海量与实时性:PB级数据下实现秒级洞察。
- 误报与告警疲劳:需提高检测精准度。
- 情报质量与碎片化:低质量情报导致误判。
- 隐私与共享矛盾:如何在保护隐私下共享情报。
- 对抗性攻击:攻击者伪造数据、投毒机器学习模型。
6.2 未来趋势
- AI驱动的自动化:SOAR与AI结合,实现自动响应。
- 隐私增强技术:联邦学习、差分隐私用于情报共享。
- 攻击预测与欺骗防御:基于AI预测攻击,部署蜜罐诱捕。
- 云原生安全态势感知:适应容器、微服务环境。
- XDR扩展检测与响应:融合多源数据,统一检测响应。
七、结论
网络安全态势感知与威胁情报技术的核心在于数据。通过多源数据采集、融合、存储、分析与可视化,结合威胁情报的上下文,能够实现从被动防御到主动感知的转变。随着AI、图计算、隐私计算等技术的发展,态势感知将更加智能、实时、协同,为数字时代的安全保驾护航。
如若转载,请注明出处:http://www.yaxiangame.com/product/46.html
更新时间:2026-10-05 10:47:36